
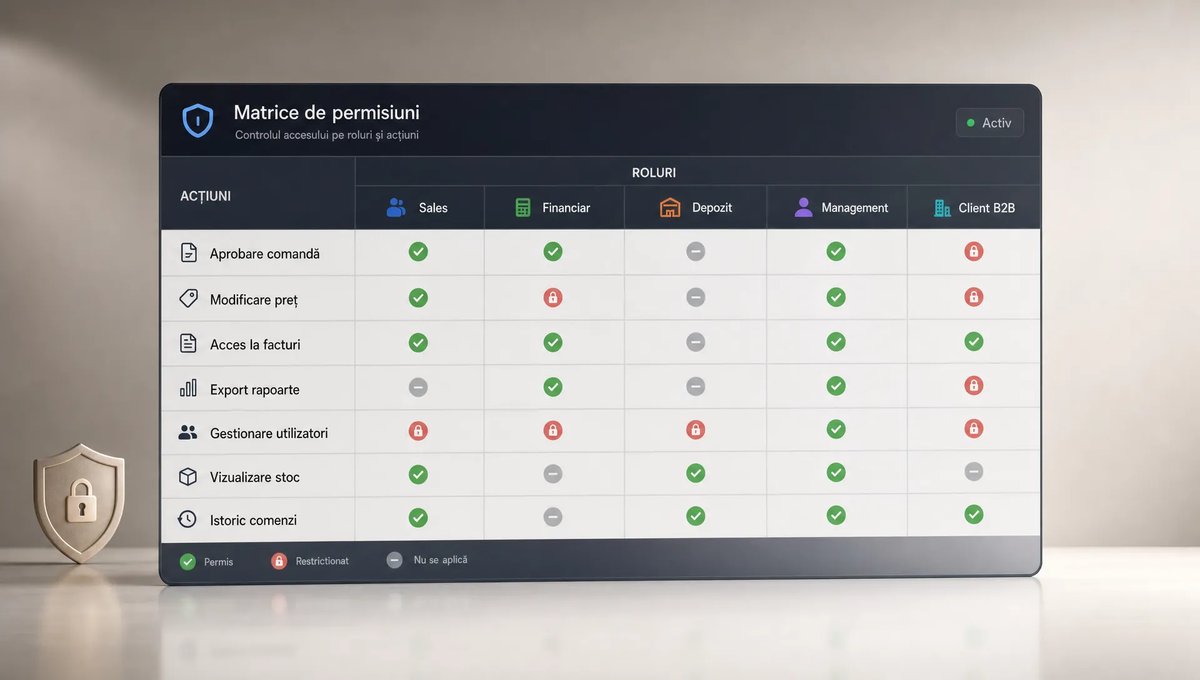
Roluri și permisiuni în B2B: cum eviți blocajele interne
În B2B, blocajele interne apar rar dintr-o singură cauză. De cele mai multe ori, ele se adună din decizii mici: cine are voie să modifice un preț, cine aprobă o comandă mare, cine vede facturile, cine poate schimba datele unui client sau cine poate exporta rapoarte.
Dacă toate aceste acțiuni depind de aceeași persoană, comenzile încetinesc. Dacă prea multe persoane au acces complet, cresc riscurile de erori, discounturi aplicate greșit sau informații sensibile expuse inutil.
De aceea, rolurile și permisiunile în B2B nu sunt doar o setare tehnică. Sunt o parte esențială din arhitectura comercială a unei companii en-gros. Configurate corect, ele ajută echipele de sales, financiar, depozit și management să lucreze în același flux, fără să se calce pe picioare și fără să blocheze clientul.
De ce rolurile contează mai mult în B2B decât în B2C
Într-un magazin B2C, clientul vede același preț ca majoritatea cumpărătorilor, plătește online și primește confirmarea rapid. În B2B, lucrurile sunt mai complexe. Un client poate avea prețuri personalizate, termene de plată negociate, limite de credit, discounturi pe volum, produse rezervate sau condiții speciale de livrare.
Asta înseamnă că o comandă en-gros poate atinge simultan mai multe departamente. Sales se ocupă de relația comercială, financiarul verifică facturarea și limitele de plată, depozitul validează disponibilitatea, iar managementul poate dori control asupra discounturilor mari.
Fără roluri clare, apar întrebări recurente:
- Cine poate aproba o comandă peste o anumită valoare?
- Cine modifică prețurile personalizate pentru un client?
- Cine vede istoricul comenzilor și facturilor?
- Cine are dreptul să anuleze sau să editeze o comandă?
- Cine poate crea conturi clienți B2B noi?
Aceste întrebări par administrative, dar în practică decid viteza cu care compania procesează comenzile și calitatea experienței clientului.
Riscurile unui acces prea larg sau prea restrâns
Două extreme creează cele mai multe probleme în companiile B2B.
Prima este accesul prea larg. Toată lumea poate edita aproape orice: prețuri, date de client, statusuri de comandă, condiții comerciale, facturi sau exporturi. Pe termen scurt pare eficient, pentru că nimeni nu trebuie să ceară permisiune. Pe termen lung, însă, devine greu de controlat cine a schimbat ce, când și de ce.
A doua extremă este accesul prea restrâns. O singură persoană aprobă toate comenzile, un singur manager modifică prețurile, iar financiarul trebuie să confirme manual fiecare detaliu. Aici riscul nu mai este doar de eroare, ci de încetinire. Dacă persoana-cheie este în concediu, în ședințe sau pur și simplu supraîncărcată, fluxul se oprește.
Principiul sănătos este echilibrul: fiecare utilizator are acces la ce îi trebuie pentru rolul său, dar nu mai mult decât este necesar. Acesta este cunoscut și ca principiul „least privilege”, recomandat frecvent în ghidurile de securitate operațională, inclusiv de CISA, în contextul protejării accesului la sisteme critice.
În B2B, același principiu se aplică nu doar pentru securitate, ci și pentru control comercial. Nu vrei ca fiecare utilizator intern să poată modifica prețuri sau aproba excepții, dar nici nu vrei ca o comandă validă să aștepte ore întregi pentru o confirmare simplă.
Ce roluri interne merită definite într-un flux B2B
Nu toate companiile au aceeași structură, dar majoritatea producătorilor, importatorilor și distribuitorilor lucrează cu câteva responsabilități recurente. Chiar dacă într-o firmă mică aceeași persoană acoperă mai multe roluri, este util ca permisiunile să fie gândite separat.
| Rol intern | Responsabilitate principală | Permisiuni recomandate |
|---|---|---|
| Administrator platformă | Configurează sistemul și utilizatorii | Acces complet la setări, conturi, roluri și integrări |
| Sales | Gestionează relația comercială cu clienții | Vizualizare clienți, comenzi, prețuri alocate și statusuri |
| Manager sales | Aprobă excepții comerciale | Aprobare discounturi, praguri speciale și condiții comerciale |
| Financiar | Verifică facturarea și soldurile | Acces la facturi, termene de plată, limite de credit și rapoarte financiare |
| Depozit sau operațional | Pregătește și validează comenzile | Acces la comenzi, produse, cantități și statusuri logistice |
| Management | Monitorizează performanța | Acces la rapoarte, indicatori de vânzări și exporturi relevante |
| IT sau integrare ERP | Menține conexiunile tehnice | Acces la API, integrări, importuri, exporturi și loguri tehnice |
Important este ca rolurile să urmeze responsabilitatea reală, nu neapărat titulatura din organigramă. De exemplu, într-o companie, agentul de vânzări poate introduce comenzi pentru clienți. În alta, aceeași acțiune poate fi rezervată clientului printr-un portal self-service, iar agentul doar asistă.
Dacă vrei să reduci munca repetitivă din echipa comercială, rolurile trebuie gândite împreună cu fluxul de comandă. În multe cazuri, automatizarea comenzilor B2B devine mult mai eficientă atunci când fiecare etapă are un proprietar clar și reguli de validare bine definite.
Nu uita de rolurile clientului B2B
Blocajele nu apar doar în interiorul companiei care vinde. Ele apar și în organizația clientului. În B2B, persoana care plasează comanda nu este întotdeauna aceeași cu persoana care aprobă bugetul, primește factura sau negociază termenii comerciali.
De aceea, un portal B2B matur ar trebui să susțină conturi și permisiuni și la nivel de client. Un buyer poate avea dreptul să adauge produse în coș și să trimită comenzi recurente. Un manager de achiziții poate aproba comenzile peste un prag valoric. O persoană din financiar poate avea nevoie să vadă facturi, solduri sau documente, fără să poată modifica o comandă.
Această separare ajută clientul să lucreze mai rapid, dar protejează și furnizorul. Dacă fiecare companie client are conturi individuale, istoricul devine mai clar: se vede cine a comandat, cine a aprobat și ce informații au fost folosite.
În special pentru comenzile recurente, conturile clienți B2B pot elimina multe mesaje inutile pe email sau WhatsApp, deoarece clientul își poate vedea istoricul, produsele relevante și condițiile comerciale fără să depindă mereu de un agent.
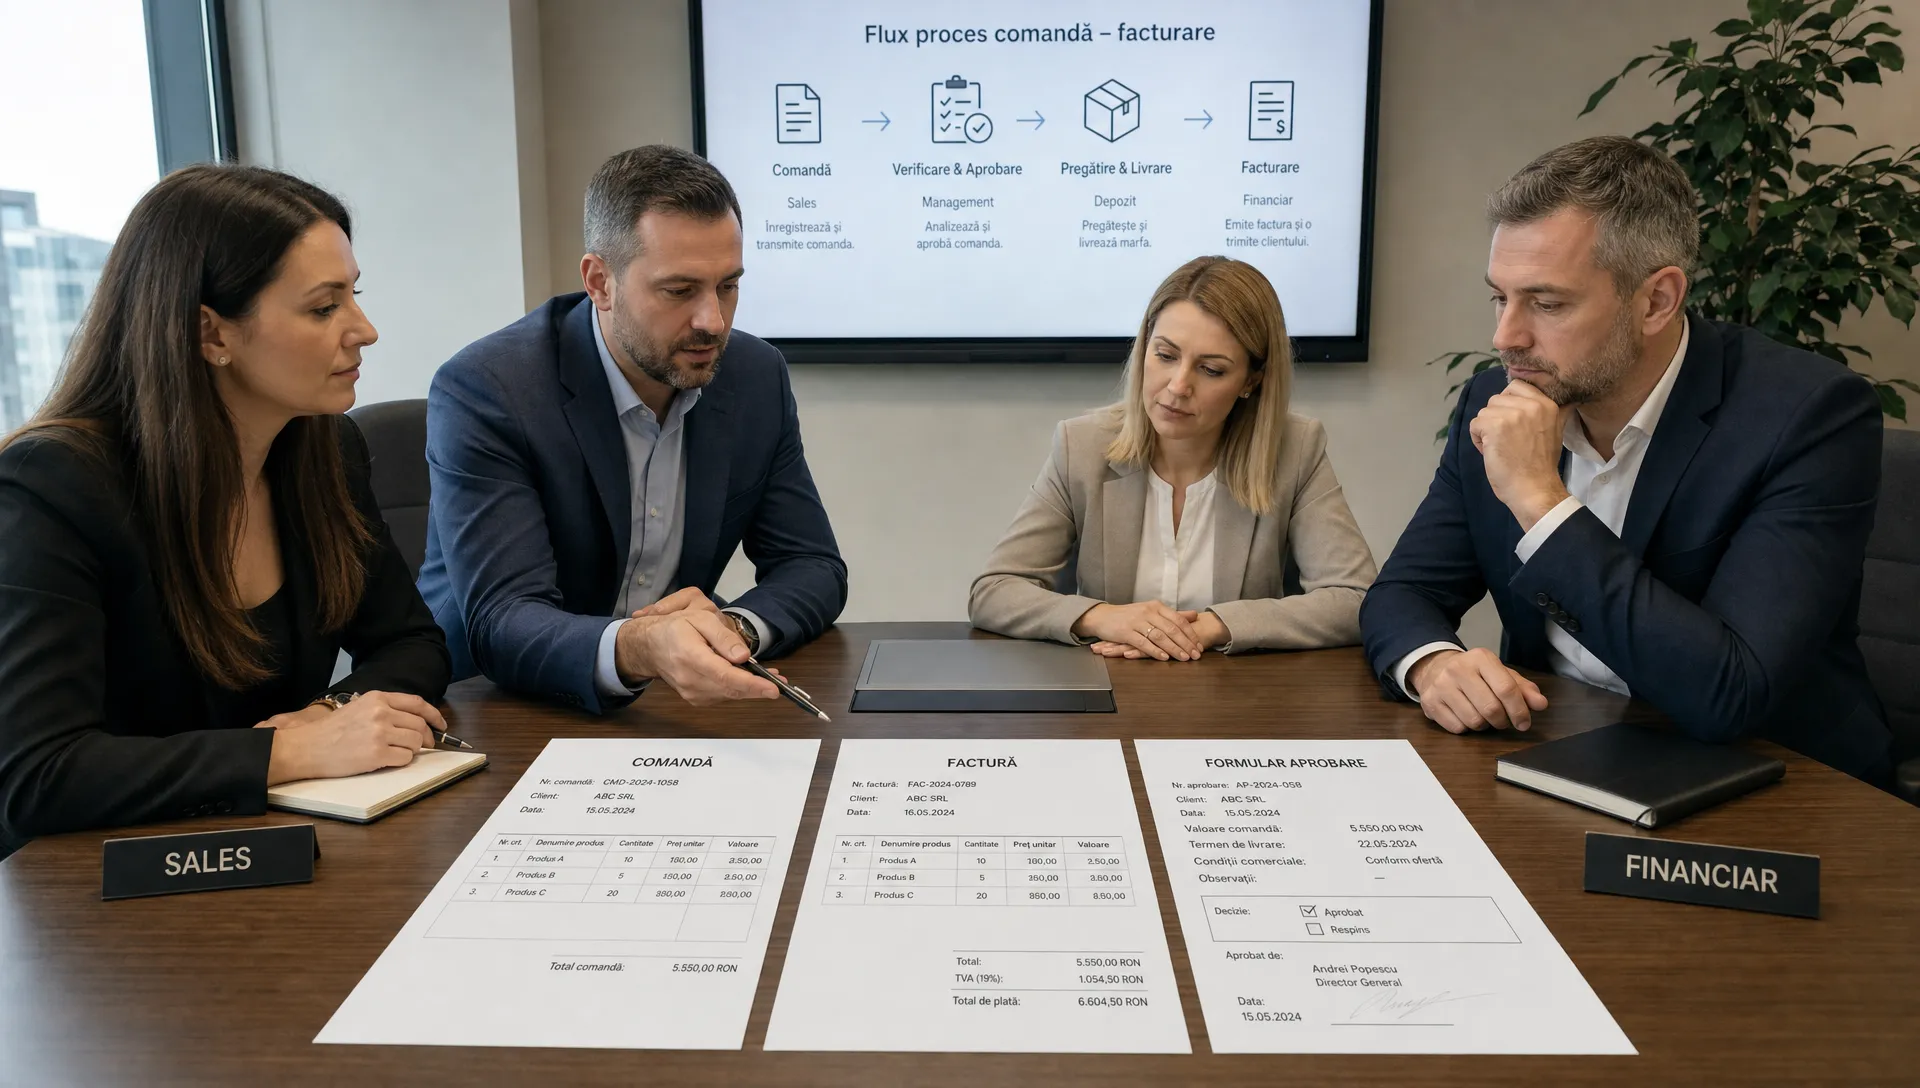
Matricea de permisiuni: instrument simplu, impact mare
O matrice de permisiuni este un tabel în care notezi ce acțiuni există în fluxul B2B și ce rol are acces la fiecare. Nu trebuie să fie complicată. Scopul este să elimine ambiguitatea înainte ca ea să producă erori.
| Acțiune în platformă | Sales | Manager sales | Financiar | Depozit | Client B2B |
|---|---|---|---|---|---|
| Vizualizare produse și stocuri | Da | Da | Opțional | Da | Da, dacă este relevant |
| Vizualizare prețuri personalizate | Da | Da | Da | Nu neapărat | Da, doar pentru propriul cont |
| Plasare comandă | Da, dacă asistă clientul | Da | Nu de regulă | Nu | Da |
| Aprobare discount special | Nu | Da | Opțional | Nu | Nu |
| Verificare limită de credit | Nu | Opțional | Da | Nu | Nu |
| Modificare status comandă | Limitat | Da | Limitat | Da | Nu |
| Vizualizare facturi | Opțional | Da | Da | Nu | Da, pentru propriul cont |
| Export rapoarte | Limitat | Da | Da | Nu | Nu |
O astfel de matrice face vizibil un lucru important: nu toate permisiunile trebuie să fie binare. Unele pot fi limitate pe client, pe valoare, pe categorie de produs, pe departament sau pe acțiune.
De exemplu, un agent poate vedea doar portofoliul său de clienți, nu toate conturile companiei. Un client poate vedea propriile facturi, dar nu poate schimba date fiscale fără aprobare. Un manager poate aproba discounturi doar până la un anumit procent, iar excepțiile mai mari merg către directorul comercial.
Cum setezi fluxuri de aprobare fără să încetinești vânzarea
Aprobările sunt necesare în B2B, dar pot deveni rapid o frână. Secretul este să nu aprobi manual totul. Aprobă doar ce merită atenție umană.
Un flux eficient pornește de la reguli clare. Comenzile standard, cu produse active, prețuri deja aprobate și client fără probleme de plată, ar trebui să treacă rapid. În schimb, comenzile cu discount peste prag, depășire de limită de credit, produse cu stoc insuficient sau condiții speciale pot fi direcționate către persoana potrivită.
Exemple de reguli utile:
- Comenzile sub un anumit prag valoric intră automat în procesare dacă nu au excepții.
- Discounturile peste limita standard merg la managerul de vânzări.
- Clienții cu sold scadent sunt verificați de financiar înainte de confirmare.
- Produsele cu stoc limitat cer validare operațională înainte de promisiunea de livrare.
- Schimbările de preț personalizat sunt aprobate înainte să devină vizibile clientului.
Aceste reguli reduc presiunea pe echipă deoarece transformă aprobarea într-un filtru, nu într-o obligație pentru fiecare comandă. În loc ca oamenii să verifice manual tot, sistemul scoate în față doar cazurile care contează.
Integrarea cu ERP-ul schimbă modul în care gândești permisiunile
În multe companii, platforma B2B nu funcționează izolată. Ea trebuie să comunice cu ERP-ul pentru stocuri, produse, clienți, prețuri, facturi sau statusuri de comandă. Aici, rolurile și permisiunile devin și mai importante.
Dacă ERP-ul este sursa principală pentru prețuri sau stocuri, platforma B2B trebuie să respecte aceste reguli. Dacă platforma B2B colectează comenzile, ERP-ul trebuie să primească date curate, fără câmpuri lipsă sau aprobări ambigue.
Înainte să conectezi sistemele, clarifică următoarele aspecte:
- Unde se creează clientul nou?
- Unde se actualizează prețurile personalizate?
- Cine poate modifica datele fiscale?
- Ce sistem decide disponibilitatea stocului?
- Când se generează factura și cine poate interveni?
Dacă aceste decizii nu sunt luate din timp, integrarea poate automatiza haosul, nu fluxul corect. Pentru o abordare practică, merită să vezi și cum poți planifica conectarea cu ERP-ul fără să creezi dependențe inutile între echipe.
Greșeli frecvente care creează blocaje interne
Rolurile și permisiunile devin problematice mai ales atunci când sunt tratate ca o setare inițială și uitate acolo. Compania se schimbă, clienții cresc, echipa se mărește, dar drepturile rămân aceleași.
| Greșeală | Efect în operațiuni | Soluție practică |
|---|---|---|
| Toți utilizatorii au acces de administrator | Crește riscul de modificări greșite | Creează roluri separate pentru sales, financiar, depozit și management |
| Aprobările sunt cerute pentru orice comandă | Comenzile standard se blochează inutil | Definește praguri și excepții clare |
| Nu există înlocuitor pentru aprobatori | Fluxul se oprește în concedii sau perioade aglomerate | Setează reguli de delegare și backup |
| Clientul folosește un singur cont comun | Nu știi cine a comandat sau aprobat | Creează utilizatori individuali pe companie client |
| Prețurile personalizate pot fi schimbate fără control | Apar diferențe comerciale și dispute | Separă propunerea de preț de aprobarea finală |
| Permisiunile nu sunt revizuite periodic | Foști angajați sau roluri vechi păstrează acces | Programează audituri trimestriale sau semestriale |
Cea mai costisitoare greșeală este lipsa proprietarilor de decizie. Dacă nu este clar cine decide prețul, creditul, stocul sau factura, oamenii încep să se bazeze pe mesaje informale. Asta duce la conversații pierdute, aprobări neclare și comenzi întârziate.
Cum implementezi roluri și permisiuni fără să complici echipa
Implementarea nu trebuie să înceapă cu tehnologia. Începe cu o hartă simplă a fluxului actual: de la cererea clientului până la facturare. Notează toate momentele în care cineva trebuie să decidă, să valideze sau să corecteze ceva.
Apoi grupează acțiunile pe responsabilități. Cine răspunde de condițiile comerciale? Cine răspunde de riscul financiar? Cine răspunde de disponibilitatea produselor? Cine răspunde de suportul acordat clientului?
Un plan realist poate arăta așa:
- Documentează acțiunile critice: Listează operațiunile care pot produce pierderi, întârzieri sau conflicte, precum modificarea prețurilor, aprobarea discounturilor, anularea comenzilor sau accesul la facturi.
- Definește rolurile minime necesare: Începe cu 4-6 roluri interne, nu cu zeci de variante. Prea multă granularitate de la început poate crea confuzie.
- Stabilește praguri de aprobare: Decide ce se aprobă automat și ce intră în verificare manuală, în funcție de valoare, discount, risc de credit sau stoc.
- Creează roluri pentru clienți: Separă utilizatorii care comandă de cei care aprobă sau consultă documente financiare.
- Testează cu un grup mic: Alege câțiva clienți și câțiva utilizatori interni pentru a valida fluxul înainte de extindere.
- Revizuiește lunar la început: Ajustează permisiunile după cazurile reale, nu doar după scenarii teoretice.
După stabilizare, revizuirea poate deveni trimestrială sau semestrială. Important este să existe un proces recurent, mai ales când se schimbă echipa, portofoliul de clienți sau politica de discounturi.
Indicatori care îți arată dacă rolurile funcționează
Rolurile bune nu se văd doar în setările platformei, ci în rezultate. Dacă fluxul este bine configurat, echipa ar trebui să proceseze mai multe comenzi cu mai puține întreruperi.
Urmărește câțiva indicatori simpli:
- Timpul mediu de la plasarea comenzii până la confirmare.
- Numărul de comenzi blocate în aprobare.
- Numărul de modificări manuale făcute după plasarea comenzii.
- Frecvența disputelor legate de prețuri sau condiții comerciale.
- Numărul de solicitări repetitive către sales pentru informații deja disponibile în portal.
- Procentul comenzilor plasate direct de client prin portal B2B.
Dacă timpul de confirmare scade, iar numărul de excepții rămâne sub control, rolurile sunt probabil bine calibrate. Dacă apar multe cereri de acces suplimentar sau aprobările se acumulează la aceeași persoană, matricea trebuie ajustată.
Rolurile nu sunt birocrație, ci infrastructură de creștere
Pe măsură ce vânzările en-gros cresc, improvizația devine scumpă. Ce funcționa cu 20 de clienți poate deveni haotic la 200. Ce putea fi aprobat rapid pe telefon devine greu de urmărit când apar agenți noi, clienți mari, volume mai ridicate și mai multe excepții comerciale.
Rolurile și permisiunile bine gândite permit companiei să scaleze fără să adauge control manual peste control manual. Clientul comandă mai ușor, echipa internă știe ce are de făcut, iar managementul păstrează vizibilitate asupra deciziilor importante.
Într-o platformă B2B en-gros, aceste setări trebuie privite împreună cu prețurile personalizate, conturile de client, facturarea B2B automată, rapoartele și integrarea cu ERP-ul. Doar așa portalul devine un flux de lucru real, nu doar o interfață prin care se trimit comenzi.
Întrebări frecvente
Ce sunt rolurile și permisiunile într-o platformă B2B? Rolurile definesc tipurile de utilizatori, precum sales, financiar, depozit, administrator sau client B2B. Permisiunile stabilesc ce poate face fiecare rol, de exemplu vizualizare prețuri, plasare comandă, aprobare discount, acces la facturi sau export de rapoarte.
Câte roluri ar trebui să configureze o companie B2B? Pentru început, este recomandat să pornești cu un set simplu de roluri esențiale. De obicei, sunt suficiente roluri pentru administrator, sales, manager sales, financiar, operațional și client. Rolurile suplimentare pot fi adăugate după ce fluxul real este testat.
Cum eviți ca aprobările să încetinească comenzile en-gros? Nu trimite toate comenzile la aprobare manuală. Definește reguli pentru excepții, cum ar fi discounturi peste prag, depășirea limitei de credit, produse cu stoc insuficient sau condiții comerciale speciale. Comenzile standard ar trebui să avanseze rapid.
Ar trebui clienții B2B să aibă mai mulți utilizatori pe același cont de companie? Da, în multe cazuri este mai sigur și mai clar. Un utilizator poate plasa comenzi, altul le poate aproba, iar financiarul clientului poate consulta facturi. Astfel, istoricul devine transparent și se evită folosirea unui cont comun fără responsabilitate clară.
Cât de des trebuie revizuite permisiunile? Permisiunile ar trebui revizuite ori de câte ori se schimbă echipa, politica comercială sau fluxul operațional. Ca regulă practică, o verificare trimestrială sau semestrială ajută la eliminarea acceselor vechi și la ajustarea rolurilor care blochează activitatea.
Construiește un flux B2B în care fiecare știe ce are de făcut
Blocajele interne nu dispar doar prin mai multe ședințe sau mesaje mai rapide. Dispar când fluxul este clar, responsabilitățile sunt definite, iar fiecare utilizator are acces la acțiunile potrivite.
Cart200 ajută companiile en-gros să își gestioneze comenzile într-un portal B2B cu conturi clienți, prețuri personalizate, facturare B2B automată, rapoarte, integrări API și ERP, plus interfață pe roluri pentru echipă. Dacă vrei să reduci dependența de aprobări informale și să simplifici operațiunile comerciale, poți începe cu o structură clară de roluri direct în platforma Cart200.